المرجع الخليجي الشامل في الأمن السيبراني

المرجع الخليجي الشامل في الأمن السيبراني

الأسس والضوابط والعمليات والتنظيم

كتاب عربي من الخليج إلى الخليج، يجمع الأساس النظري والممارسة العملية والسياق التنظيمي لدول المجلس في مرجع واحد يصلح للمقرر الجامعي ولبرامج التأهيل الحكومية وللممارس في الميدان.

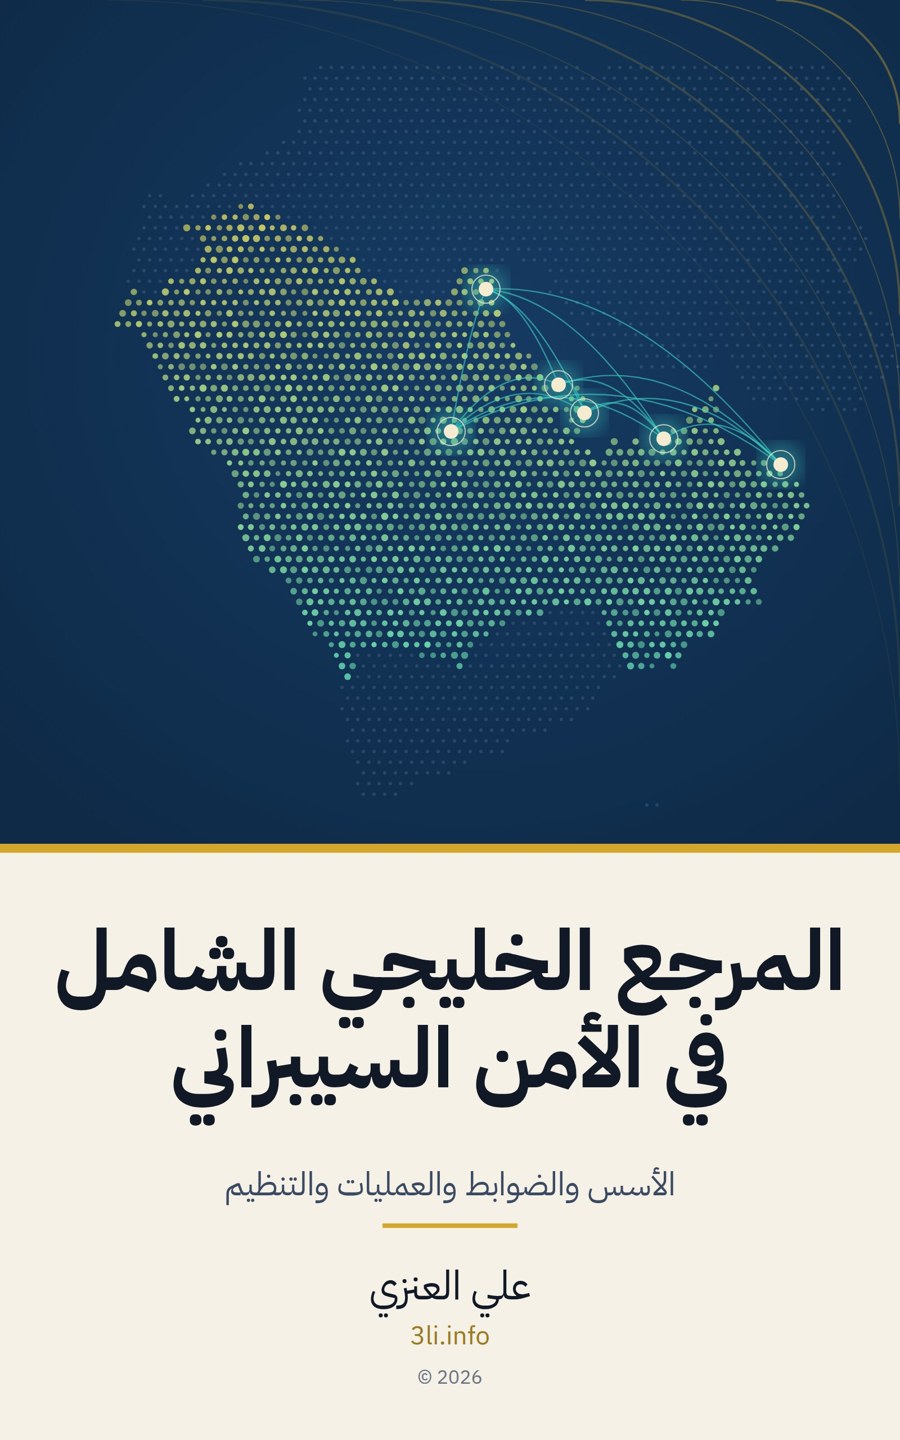
غلاف الكتاب
19فصلاً في أربعة أبواب
6دول يغطي أطرها وقوانينها
23شكلاً توضيحياً ودراسات حالة
200+مصطلحاً في المسرد و57 تمريناً

لماذا هذا الكتاب

المراجع الأجنبية غزيرة لكنها تخاطب واقعاً آخر، والمحتوى العربي متناثر، وهذا الكتاب يضع المجال كله في سياق المنطقة ومصطلحها وأطرها.

من الخليج إلى الخليج

إطار بنك الكويت المركزي الجديد والضوابط السعودية ومعيار قطر وقوانين الخصوصية الخليجية في موضعها من كل فصل، لا في ملحق منسي.

للجامعات

كل فصل يبدأ بأهداف تعلم ويُختم بخلاصة وجدول مصطلحات وأسئلة مراجعة وتمارين تصلح للمحاضرة والورشة والتقييم.

للجهات الحكومية

الحوكمة والامتثال والمرونة التشغيلية وحماية البنية التحتية الحيوية بلغة تخاطب صانع القرار والمهندس معاً.

للممارس

ضوابط عملية مجربة ونتائج التقييمات المتكررة في مؤسسات المنطقة وما يُسأل عنه المدققون والجهات المنظمة.

محتويات الكتاب

افتتاحية ومقدمة ودليل للقراءة، ثم أربعة أبواب تتدرج من الأسس إلى الآفاق، ثم ثلاثة ملاحق، ويُقرأ كل فصل مستقلاً مع إحالات إلى ما يرتبط به.

١الأسس4 فصول
  1. 1. مدخل إلى أمن المعلوماتالمعلومات وخصائصها الثلاث، والفرق بين أمن المعلومات والأمن السيبراني وحماية البيانات، ومفردات الأصل والتهديد والثغرة والخطر، والمبادئ الثابتة وأنواع الضوابط.
  2. 2. التهديدات والمهاجمونالخصوم ودوافعهم، وسلسلة القتل السيبرانية ومصفوفة ATT&CK، والهندسة الاجتماعية بأشكالها المحلية، والبرمجيات الخبيثة والفدية، والتهديد الداخلي، ومشهد الخليج.
  3. 3. إدارة المخاطردورة إدارة المخاطر، وجرد الأصول وتصنيفها، والتحليل النوعي والكمي بأمثلة محسوبة، وخيارات المعالجة، وشهية المخاطر، وسجل المخاطر الحي، ومخاطر الأطراف الثالثة والتركز.
  4. 4. الحوكمة والسياسات والأطر والامتثالخطوط الدفاع الثلاثة، وهرم الوثائق، والأطر الدولية مقارنة، والمشهد التنظيمي في الدول الست ومنه إطار بنك الكويت المركزي الجديد، والنضج والمؤشرات والتدقيق.
٢الضوابط التقنية9 فصول
  1. 5. التشفيرالمتماثل وغير المتماثل والتجزئة والتوقيع الرقمي والبنية التحتية للمفاتيح العامة وTLS وإدارة المفاتيح والمرونة التشفيرية والتشفير المقاوم للحوسبة الكمية.
  2. 6. الهوية والمصادقة وإدارة الصلاحياتعوامل المصادقة ومفاتيح المرور، والدخول الموحد والاتحاد، ونماذج التحكم في الوصول، والحسابات المميزة، ودورة حياة الهوية، والدليل النشط، وانعدام الثقة، والهوية الرقمية الوطنية.
  3. 7. أمن الشبكاتالتجزئة والمناطق، والجدران النارية بأجيالها، وكشف التسلل، والوصول عن بعد، وأمن DNS والنطاقات المشابهة، واللاسلكي، والتحكم في الوصول، وحجب الخدمة، والمراقبة.
  4. 8. أمن الأنظمة ونقاط النهايةخطوط الأساس والتحصين، وإدارة الثغرات بأولويات الاستغلال الفعلي، وكشف نقاط النهاية والاستجابة، والامتياز المحلي، والأجهزة المحمولة، والتشفير، والتسجيل، والأنظمة القديمة.
  5. 9. أمن التطبيقات والتطوير الآمنفئات OWASP، ودورة التطوير الآمنة، ونمذجة التهديدات، والاختبارات بأنواعها، وواجهات البرمجة، وسلسلة توريد البرمجيات وقائمة المكونات، وDevSecOps، والشراء من الموردين.
  6. 10. أمن الحوسبة السحابيةنماذج الخدمة والمسؤولية المشتركة، والهوية والمفاتيح، والتهيئة الخاطئة وإدارة الوضع الأمني، والحاويات، والبيانات، والشبكات، والمراقبة، والبرمجيات كخدمة، والتوطين والموافقات وخطة الخروج.
  7. 11. أمن البيانات والخصوصيةالتصنيف ودورة الحياة ومنع التسريب والترميز والإخفاء والنسخ الاحتياطي والإتلاف، ومبادئ الخصوصية وقوانين الدول الست، وتقييم الأثر، والإبلاغ عن الخروقات.
  8. 12. أمن الأنظمة الصناعية وإنترنت الأشياءالأولويات المعكوسة، ونموذج بيردو ومعيار IEC 62443، والبروتوكولات الصناعية، وتهديدات المنطقة، والضوابط والمراقبة السلبية، وإنترنت الأشياء، والبنية الحيوية، ودراسة حالة محطة تحلية.
  9. 13. المعمارية الأمنيةمستويات المعمارية وأطرها وطبقاتها، والمبادئ والأنماط الآمنة والمعمارية المرجعية، ومعمارية انعدام الثقة، ومنطقة الهبوط السحابية، وعملية مراجعة المعمارية من الاستقبال إلى التحقق، وقياس النضج، ودراسة حالة إطلاق تطبيق مصرفي.
٣العمليات والصمود4 فصول
  1. 14. مراقبة الأمن والعمليات الأمنيةمركز العمليات بمستوياته، والسجلات بالأولوية، ونظام إدارة الأحداث والأتمتة، وهندسة الكشف وحالات الاستخدام، والاستخبارات التهديدية، وصيد التهديدات، والمقاييس، والمزود الخارجي.
  2. 15. الاستجابة للحوادث والتحقيق الرقميدورة الاستجابة، والاستعداد والساعة الأولى، والاحتواء والاستئصال والتعافي، والإبلاغ التنظيمي في الخليج، والتحقيق الرقمي وسلسلة الحيازة، والمراجعة بلا لوم، والتمارين، ودراسة حالة فدية.
  3. 16. استمرارية الأعمال والتعافي من الكوارثالمرونة التشغيلية، وتحليل أثر الأعمال وأرقامه الثلاثة، واستراتيجيات التعافي، والنسخ الاحتياطي ضد الفدية، والخطط الثلاث، والتمارين، والتركز، ودراسة حالة فقدان مركز بيانات.
  4. 17. العنصر البشري والتوعية الأمنيةمن التوعية إلى السلوك إلى الثقافة، وبناء البرنامج، واختبارات التصيد بأخلاق، والقيادة والأبطال، ودورة الموظف، والهندسة الاجتماعية التي تستغل قيم المنطقة، وتوعية العملاء، والقياس.
٤آفاقفصلان وثلاثة ملاحق
  1. 18. الذكاء الاصطناعي وأمن المعلوماتالذكاء الاصطناعي في يد المهاجم والتزييف العميق، والهجمات على نماذج اللغة وحقن الأوامر، وحوكمة الاستخدام في المؤسسة، والنماذج الداخلية، والدفاع، والأطر الناشئة عالمياً وخليجياً.
  2. 19. المسيرة المهنية في أمن المعلوماتخريطة التخصصات، والمهارات الأساسية، والشهادات بقيمتها الحقيقية، وبناء الخبرة، ومسارات نموذجية، وسوق العمل الخليجي، ودور الجامعات والحكومات، وأخلاقيات المهنة، والخطة الشخصية.
  3. الملاحققائمة تحقق من أربعين ضابطاً للمؤسسة الصغيرة والمتوسطة، ومسرد يضم أكثر من 200 مصطلح بالعربية والإنجليزية مع رقم الفصل، والمراجع والمصادر الدولية والخليجية.

بنية كل فصل

  1. صندوق أهداف التعلم
  2. مقدمة تربط الموضوع بالواقع
  3. الأقسام مع شكل توضيحي وأمثلة ودراسات حالة
  4. أخطاء شائعة وقائمة تحقق
  5. خلاصة الفصل
  6. جدول المصطلحات بالعربية والإنجليزية
  7. خريطة إلى الأطر الدولية والخليجية
  8. أسئلة للمراجعة
  9. تمارين تطبيقية
  10. مصادر للتعمق

التدريبات التطبيقية

تمارين كل فصل مع قوالب وبيانات عينة في مستودع مفتوح، تعمل عليها بنفسك أو تعتمدها في مقررك.

سجل مخاطر

قالب سجل المخاطر بالحقول الواردة في الفصل الثالث مع سيناريو مكتمل تبني عليه.

labs/ch03

قواعد جدار ناري

عشرون قاعدة حقيقية الشكل، صنف ما له مالك وسبب وما يجب حذفه كما في الفصل السابع.

labs/ch07

ترتيب الثغرات

ست ثغرات بمعطيات الشدة والاستغلال والتعرض، رتبها وحدد المهل وفق الفصل الثامن.

labs/ch08

نموذج بيردو

ورقة عمل لمحطة تحلية افتراضية، املأ المناطق والقنوات ومستويات الأمن كما في الفصل الثاني عشر.

labs/ch12

علي العنزي علي العنزي 3li.info

عن المؤلف

مهندس وقيادي في أمن المعلومات، يقود أعمال هندسة الأمن في إحدى كبرى المؤسسات المالية في الكويت، ويرأس لجاناً لمخاطر الأمن السيبراني في القطاع المالي في الكويت والخليج، وهو عضو مجلس إدارة سابق في إحدى كبرى شركات تكنولوجيا المعلومات في الكويت، وتمتد خبرته إلى هندسة أمن الحوسبة السحابية وأطر الامتثال والأمن الهجومي، ويحمل درجتي ماجستير من جامعة الكويت وعدداً من الشهادات المهنية المتخصصة، ويطور وينشر أدوات مفتوحة المصدر في أمن المعلومات تخدم منطقة الخليج.

للتواصل والاستفسار عن اعتماد الكتاب في المقررات والبرامج التدريبية: info@3li.info

About the book

A comprehensive Arabic reference on information security and cybersecurity written from the Gulf for the Gulf. It covers foundations, technical controls, operations and resilience, and emerging topics, and places the GCC regulatory landscape, including the Central Bank of Kuwait framework, the Saudi national controls, the Qatar standard and the regional privacy laws, inside every chapter rather than in an appendix.

Each chapter opens with learning objectives and closes with a summary, an Arabic and English glossary, a map to international and Gulf frameworks, review questions and hands-on exercises, which makes it suitable for university courses and government training programs. Companion labs and figures are open source on GitHub.
الفصل الأول مجاناً قريباً على أمازون